Interní auditor kybernetické bezpečnosti (ISO 27001 a NIS2 dle ISO 19011)
Praktické školení pro budoucí i stávající interní auditory, manažery kybernetické bezpečnosti a specialisty, kteří potřebují uvést systémy řízení do souladu s novou legislativou. Nebudeme vás zahlcovat suchou teorií.
Ukážeme vám, jak efektivně auditovat shodu s normou ISO/IEC 27001:2022 a jak do systému managementu integrovat požadavky evropské směrnice NIS 2 a nového českého zákona o kybernetické bezpečnosti. Naučíte se identifikovat slabá místa dříve, než se stanou terčem útoku nebo předmětem sankcí.
Většinu času strávíte u konkrétních příkladů: přípravou auditních checklistů, simulací rozhovorů s prověřovanými pracovníky, analýzou neshod a formulací jasných závěrů pro management. Propojíme požadavky normy s reálnými scénáři, jako je integrace 17 nových bezpečnostních opatření nebo nastavení procesů pro hlášení incidentů dle NIS 2.
Dotkneme se i odpovědnosti vedení: jak audit využít jako nástroj pro skutečné zlepšování firmy, a ne jen jako „papírové cvičení“. Cílem je, aby se interní audit stal přirozenou součástí strategického řízení rizik organizace.
Školení uzavře praktická simulace auditu a závěrečný test. Po úspěšném absolvování získáte osvědčení.
Pro koho je školení určeno:
Školení je vhodné pro interní auditory, manažery kybernetické bezpečnosti, DPO (pověřence pro ochranu osobních údajů), IT manažery a specialisty kvality (QMS), kteří přecházejí na integrované systémy řízení.
Co vám školení přinese:
- Naučíte se plánovat, provádět a reportovat interní audity dle ISO 19011:2018.
- Získáte jasnou představu, jak požadavky ISO 27001 pokrývají novou legislativu NIS 2 a český zákon o kybernetické bezpečnosti.
- Znalost revidované normy a orientaci v 93 opatřeních Annexu A (včetně 17 zcela nových), která jsou klíčová pro moderní kybernetickou obranu.
- Odnesete si vzorové checklisty a šablony auditních zpráv, které můžete ihned použít ve své firmě.
- Získáte dovednost objektivní důkazy a proměňovat zjištění v akční plány pro management.
Obsah školení:
- Struktura ISMS a novinky v ISO/IEC 27001/2022 zahrnuje konkrétní změny i postup přechodu ze starší verze normy.
- NIS 2 a legislativní rámec vysvětluje integraci nových zákonných požadavků přímo do systému řízení bezpečnosti.
- Mapování opatření v příloze Annex A obsahuje detailní rozbor organizačních, technologických a fyzických opatření.
- Psychologie a techniky auditu učí jak vést rozhovory, jak se správně ptát a jak efektivně řešit konfliktní situace.
- Příprava auditu krok za krokem zahrnuje stanovení rozsahu i cílů a přípravu na základě rizik.
- Realizace auditu v terénu popisuje vzorkování, sběr objektivních důkazů a správnou identifikaci neshod. Reporting pro management ukazuje, jak psát zprávy, kterým vedení porozumí a které podpoří investice do bezpečnosti. Praktická simulace nabízí řešení modelových situací z reálné české podnikatelské praxe.
Forma školení:
- 2 dny plné interaktivního výkladu a praktických cvičení
- Důraz na praxi. Minimum slidů, maximum reálných dokumentů, checklistů a případových studií.
- Prezenčně
- Prostor pro diskusi nad konkrétními problémy vašich organizací.
Informace o lektorovi:
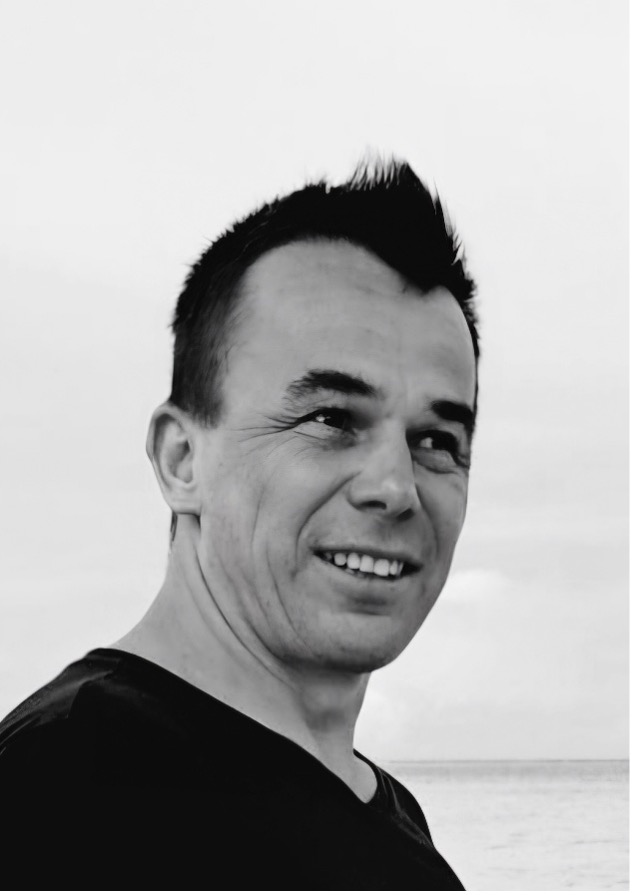
Jeho přístup je založen na srozumitelnosti. Neimplementuje „normy na papír“, ale nastavuje procesy tak, aby je organizace skutečně používala. Má magisterské vzdělání v systémech managementu bezpečnosti a dva tituly MBA se zaměřením na strategické řízení rizik. Pomůže vám přeměnit bezpečnost informací z administrativní zátěže na konkurenční výhodu, která dlouhodobě chrání stabilitu vaší firmy.
Doplňující informace
- Typ:
- Kvalita
- Adresa:
- Výzkumný Ústav Železniční, a.s. Novodvorská 1698/138b, 142 00 Praha 4
- Datum:
-
26. 10. 2026 – 27. 10. 2026 9:00 – 16:00
- Cena:
- 8 499 Kč bez DPH